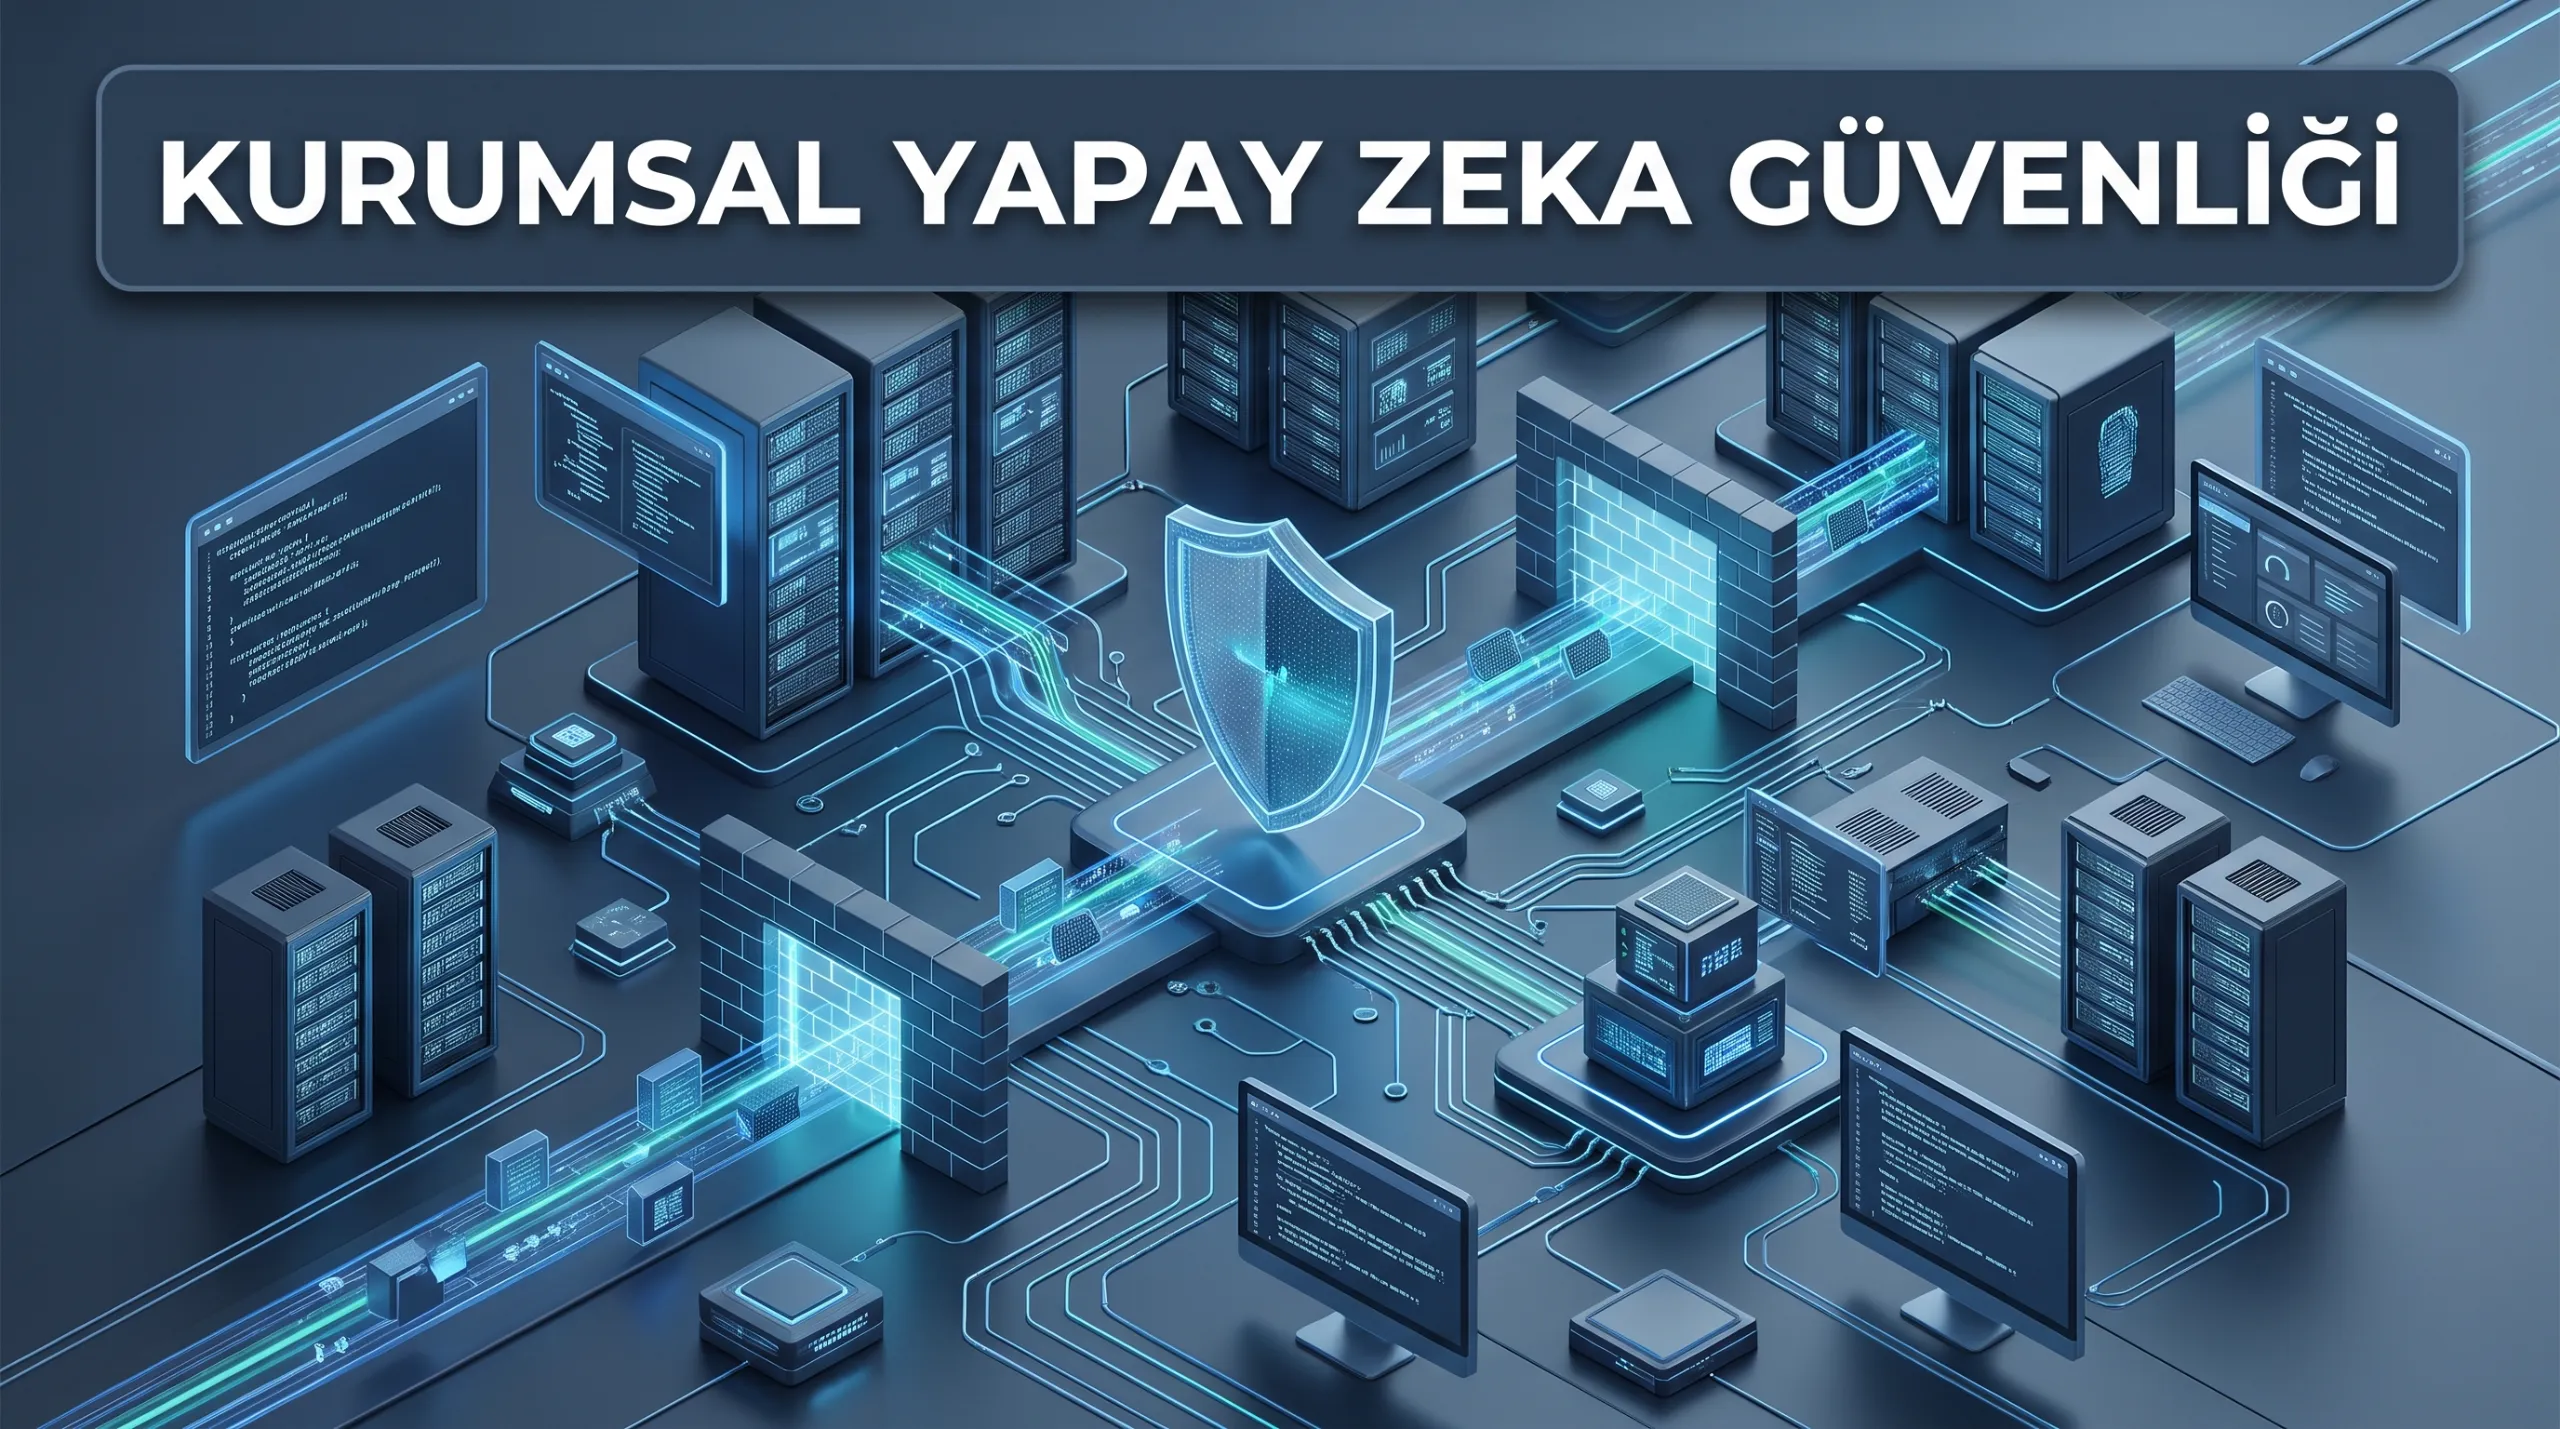

Kurumsal yapay zeka güvenliği, modern BT mimarilerinde artık yalnızca bir uyumluluk (compliance) maddesi değil, fikri mülkiyetin ve kaynak kodların dışarıya sızmasını önleyen kritik bir savunma katmanıdır. Geliştiricilerin IDE eklentileri üzerinden API anahtarlarını harici modellere göndermesi veya finans ekiplerinin bilançoları genel kullanıma açık sohbet botlarına yapıştırması (Shadow AI), klasik çevre güvenliği (perimeter security) araçlarını tamamen işlevsiz bırakmaktadır. Bu mimari rehberde, uç noktadan ağ katmanına kadar kurumsal yapay zeka kullanımını kısıtlama, denetleme ve güvenli yönlendirme süreçlerini üretim ortamı (production-ready) araçlarıyla ele alıyoruz.
İçindekiler Tablosu
1. Geleneksel Firewall ve DLP Sistemleri Shadow AI Karşısında Neden Yetersiz?
Sistem yöneticilerinin yaptığı en yaygın mimari hata, yapay zeka araçlarını geleneksel URL filtreleme yöntemleriyle yönetmeye çalışmaktır. DNS veya SNI (Server Name Indication) tabanlı bir engelleme uyguladığınızda, kurumun resmi olarak lisansladığı kurumsal OpenAI/Anthropic kiracısı (Enterprise Tenant) ile çalışanların kişisel Gmail hesaplarıyla oturum açtığı ücretsiz sürümler aynı FQDN (api.openai.com, claude.ai) üzerinden trafik üretir.
İkinci kritik kör nokta ise veri aktarım protokolleridir. Modern LLM arayüzleri, yanıtları Server-Sent Events (SSE) ve WebSocket akışları üzerinden parçalı (chunked) JSON yükleri halinde taşır. Klasik imza tabanlı DLP (Data Loss Prevention) motorları, bağlamsal olarak yeniden ifade edilmiş kaynak kodlarını veya çok adımlı (multi-turn) konuşmalara bölünmüş veri sızıntılarını tespit edemez. Üstelik geliştirici ortamlarındaki MCP (Model Context Protocol) sunucuları ve yerel CLI ajanları, doğrudan işletim sistemi seviyesinde arka plan bağlantıları kurar.
2. Katmanlı Kurumsal Yapay Zeka Güvenliği Mimarisi
Sürdürülebilir bir kurumsal yapay zeka güvenliği stratejisi, tek bir yazılıma yaslanmak yerine dört temel kontrol düzleminde (Control Plane) konumlandırılmalıdır. Bu yaklaşım, kurumsal BT ve Zero Trust altyapı mimarileri ile doğrudan entegre çalışarak iş akışlarını durdurmadan veriyi korur:
- Uç Nokta ve Tarayıcı Katmanı (Endpoint & Browser Extension): İşletim sistemi çekirdeği veya tarayıcı DOM seviyesinde pano hareketlerini, dosya yüklemelerini ve masaüstü AI uygulamalarını denetler.
- Kimlik ve Kiracı Kısıtlama Katmanı (Tenant Restrictions v2): HTTP başlıklarına (HTTP Headers) enjekte edilen kimlik belirteçleri sayesinde çalışanların yalnızca kurumun veri gizliliği anlaşması (DPA – Zero Data Retention) imzaladığı kurumsal AI hesaplarına giriş yapmasını zorunlu kılar.
- Semantik AI DLP ve Maskeleme Katmanı (Inline Redaction): Prompt hedef modele ulaşmadan önce PII (Kişisel Veri), PCI-DSS, kaynak kodu ve gizli anahtarları (AWS Secret Key, JWT, Private Key) yakalayarak tersine çevrilebilir tokenlarla (örneğin
[REDACTED_API_KEY_01]) maskeler. - Merkezi AI Gateway ve Yerel Model Yönlendirme: Tüm geliştirici API çağrılarını tek bir merkezden geçirerek yüksek gizlilik sınıfındaki iş yüklerini kurum içi (On-Premise) GPU kümelerinde çalışan açık ağırlıklı modellere yönlendirir.
3. Uç Nokta ve Ajan Tabanlı Kontrol: SentinelOne ve Prompt Security
Uç nokta güvenliği (EDR/XDR) pazarının liderlerinden SentinelOne, yapay zeka güvenliğini iki yönlü bir mimariyle ele almaktadır: SOC operasyonlarını otonomlaştıran Purple AI ve kurum içi LLM kullanımını denetleyen Prompt Security entegrasyonu.
SentinelOne Singularity & Prompt Security mimarisi, uç noktadaki tüm AI etkileşimlerini üç farklı vektörde izler: web tarayıcıları, yerel masaüstü uygulamaları (ChatGPT Desktop, Claude Desktop) ve geliştirici IDE eklentileri. Sistem, çalışan bir prompt gönderdiği anda makine öğrenmesi tabanlı sınıflandırıcıları devreye sokar. Eğer prompt içerisinde tescilli bir algoritma, müşteri veritabanı şeması veya parola bloğu tespit edilirse, istek daha dış ağa çıkmadan (pre-flight) bloklanır ve SIEM/SOAR platformuna OCSF (Open Cybersecurity Schema Framework) formatında olay kaydı düşülür.
Ayrıca SentinelOne Purple AI, OCSF standardına normalize edilmiş tüm güvenlik telemetrisi üzerinde doğal dil ile tehdit avcılığı (Threat Hunting) yaparken, kurum verilerini hiçbir ortak modelin eğitiminde (model training) kullanmayan izole bir bellek mimarisi sunar.
4. AI Data Security ve Dinamik Veri Maskeleme (WalledAI, Nightfall, Purview)
Geleneksel veri sızıntısı önleme araçları veriyi yalnızca “İzin Ver” veya “Engelle” ikilemine sıkıştırır. Oysa AI Data Security kategorisindeki modern platformlar, veriyi dinamik olarak anonimleştirerek iş sürekliliğini korur:
- WalledAI (Inline Masking & Sovereign Deployment): Yapay zeka istek yolunun (request path) tam ortasında konumlanır. Hassas bir müşteri sözleşmesi LLM’e gönderildiğinde, özel isimleri ve finansal tutarları yerel anahtarlarla maskeler; model yanıt ürettiğinde ise yalnızca yetkili kullanıcının ekranında orijinal verileri geri yerleştirir (reversible masking). On-premise ve air-gapped dağıtım desteği sayesinde şifreleme anahtarları hiçbir zaman kurum dışına çıkmaz.
- Nightfall AI (API-First & MCP Governance): Bulut tabanlı SaaS uygulamaları, Slack/Teams mesajlaşmaları ve geliştiricilerin kullandığı MCP (Model Context Protocol) sunucuları arasındaki otonom veri akışlarını denetler. LLM tabanlı sınıflandırıcıları sayesinde yanlış pozitif (false-positive) oranını %1’in altına indirir.
- Microsoft Purview DSPM for AI: Hâlihazırda Microsoft 365 E5 ekosistemini kullanan kurumlar için mevcut Sensitivity Labels (Hassasiyet Etiketleri) politikalarını doğrudan Microsoft 365 Copilot ve Edge tarayıcı üzerinden erişilen üçüncü parti AI araçlarına genişletir. “Çok Gizli” etiketli bir Word belgesinin içeriğinin tarayıcı üzerinden harici bir sohbet botuna yapıştırılmasını çekirdek seviyesinde engeller.
5. Ağ ve Proxy Katmanı: Netskope, Zscaler ve Kurumsal AI Gateway
Dağıtık iş gücüne sahip kurumsal yapılarda, ağ trafiğini SSE (Security Service Edge) veya merkezi bir AI Gateway üzerinden geçirmek en yüksek görünürlüğü sağlar. Netskope One ve Zscaler AI Protect, SSL/TLS şifrelemesini bulut proxy katmanında sonlandırarak (TLS Inspection) 400’den fazla üretken yapay zeka uygulamasını risk skorlarına (Cloud Confidence Index) göre kategorize eder.
Bu çözümlerin en kritik yeteneği Instance Awareness (Oturum Ayrımı) özelliğidir. Ağ yöneticisi tek bir kural ile kurumadi.openai.com kurumsal hesabına tam erişim verirken, aynı kullanıcının kişisel hesabıyla giriş yapmasını veya dosya yüklemesini (HTTP POST payload bloklama) engelleyebilir.
Geliştirici Ekipleri İçin Merkezi AI Gateway (LiteLLM / Kong AI)
Yazılım geliştirme ekiplerinin farklı LLM sağlayıcılarına (OpenAI, Anthropic, Azure OpenAI, AWS Bedrock) doğrudan kendi kredi kartları veya bireysel API anahtarlarıyla bağlanmasını önlemek için kurum içinde bir AI Gateway konumlandırılmalıdır. Tüm geliştirici araçları yalnızca iç ağdaki https://ai-gateway.corp.local/v1 adresine yönlendirilir. Gateway katmanında Presidio (Microsoft PII Detection) entegrasyonu çalıştırılarak hassas veriler temizlenir ve maliyet/kota (rate-limiting) kontrolü merkezi olarak yönetilir.
6. Kurumsal AI Güvenlik Yazılımları Karşılaştırma Matrisi
Altyapı gereksinimlerinize en uygun çözümü seçebilmeniz için önde gelen kurumsal yapay zeka güvenliği platformlarının mimari konumlandırması ve teknik yetenekleri aşağıdaki tabloda karşılaştırılmıştır:
| Platform / Çözüm | Mimari Katman | Temel Kontrol Mekanizması | Öne Çıkan Teknik Özellik | İdeal Kullanım Senaryosu |
|---|---|---|---|---|
| SentinelOne + Prompt Security | Endpoint & XDR | Uç nokta ajanı + Tarayıcı & IDE denetimi | OCSF telemetri, Purple AI otonom analiz, pre-flight prompt engelleme | Mevcut EDR altyapısıyla bütünleşik uçtan uca koruma |
| WalledAI | Inline AI Proxy | Tersine çevrilebilir dinamik maskeleme (Redaction) | Air-gapped / On-Premise kurulum, sıfır veri sızıntısı ile iş sürekliliği | Finans, savunma ve kamu gibi yüksek regülasyonlu sektörler |
| Netskope One / Zscaler | SSE / Cloud CASB | TLS Inspection + Instance Awareness | Kişisel vs. Kurumsal AI hesap ayrımı, HTTP POST yük analizi | Büyük ölçekli, hibrit çalışan global işletmeler |
| Nightfall AI | API & SaaS DLP | LLM tabanlı derin içerik sınıflandırma | MCP sunucuları, Slack, GitHub ve IDE eklenti izleme | Bulut yerlisi (Cloud-native) yazılım ve teknoloji şirketleri |
| Microsoft Purview | M365 & OS DLP | Sensitivity Labels + Endpoint DLP | M365 Copilot ve Edge tarayıcı pano/dosya koruması | Microsoft 365 E5 lisansına sahip kurumsal yapılar |
7. Sistem Yöneticileri İçin Uygulama: Politika Dağıtımı ve Ağ İzolasyonu
Teorik politikaların sahada çalışabilmesi için işletim sistemi ve ağ geçidi seviyesinde zorlayıcı (enforcing) yapılandırmalar uygulanmalıdır. Aşağıda hem Windows uç noktaları için tarayıcı politikası hem de Linux tabanlı kurum içi AI Gateway yapılandırma örnekleri yer almaktadır.
Adım 1: Windows Uç Noktalarda Kişisel AI Oturumlarını Kısıtlama (PowerShell)
Microsoft Edge ve Google Chrome üzerinde çalışanların yalnızca onaylı kurumsal eklentileri kullanmasını sağlamak ve yetkisiz tarayıcı tabanlı AI veri aktarımlarını kısıtlamak için Registry politikalarını MDM (Intune) veya GPO üzerinden dağıtabilirsiniz:
# Kurumsal AI Güvenlik Eklentisini Zorunlu Kılma ve Yetkisiz AI Domainlerini İzole Etme
$EdgePolicyPath = "HKLM:\SOFTWARE\Policies\Microsoft\Edge"
$ChromePolicyPath = "HKLM:\SOFTWARE\Policies\Google\Chrome"

New-Item -Path $EdgePolicyPath -Force | Out-Null
New-Item -Path $ChromePolicyPath -Force | Out-Null

# Kurumsal Tenant Kısıtlaması (Header Injection destekli proxy ile birlikte)
# Yalnızca onaylı kurumsal AI portalına izin ver, genel tüketici arayüzlerini blokla
$BlockedURLs = @(
    "https://chat.openai.com",
    "https://claude.ai",
    "https://poe.com",
    "https://huggingface.co/chat"
)

New-Item -Path "$EdgePolicyPath\URLBlocklist" -Force | Out-Null
New-Item -Path "$ChromePolicyPath\URLBlocklist" -Force | Out-Null

for ($i = 0; $i -lt $BlockedURLs.Count; $i++) {
    $Index = ($i + 1).ToString()
    Set-ItemProperty -Path "$EdgePolicyPath\URLBlocklist" -Name $Index -Value $BlockedURLs[$i]
    Set-ItemProperty -Path "$ChromePolicyPath\URLBlocklist" -Name $Index -Value $BlockedURLs[$i]
}

# Kurumsal AI Gateway / Sanctioned Portal İstisnası (Allowlist)
New-Item -Path "$EdgePolicyPath\URLAllowlist" -Force | Out-Null
Set-ItemProperty -Path "$EdgePolicyPath\URLAllowlist" -Name "1" -Value "https://ai-portal.kurumadi.com.tr"

Write-Output "[OK] Tarayici tabanli Shadow AI kisitlama politikalari basariyla uygulandi."
Adım 2: Kurum İçi AI Gateway Üzerinde PII Maskeleme ve Yönlendirme (YAML)
Geliştirici ekiplerinin API isteklerini merkezi bir geçit üzerinden geçirerek hassas verileri maskelemek ve yüksek gizlilikteki sorguları yerel vLLM sunucusuna yönlendirmek için örnek bir Gateway yapılandırması:
model_list:
  - model_name: kurumsal-kod-asistani
    litellm_params:
      model: openai/qwen-2.5-coder-32b-instruct
      api_base: http://10.240.12.50:8000/v1 # Yerel On-Premise vLLM GPU Sunucusu
      api_key: "sk-local-internal-cluster-token"

  - model_name: harici-genel-model
    litellm_params:
      model: azure/gpt-4o-enterprise-zdr # Zero Data Retention (ZDR) Anlasmali Kiraci
      api_base: https://kurum-ai-gw.openai.azure.com/
      api_key: os.environ/AZURE_OPENAI_ZDR_KEY
      guardrails: ["kurumsal-pii-maskeleme"]

litellm_settings:
  guardrails:
    - guardrail_name: "kurumsal-pii-maskeleme"
      litellm_params:
        guardrail: presidio
        mode: "pre_call" # Istek harici buluta cikmadan once calisir
        output_parse_pii: true
        pii_entities_config:
          CREDIT_CARD: "BLOCK"
          AWS_ACCESS_KEY: "BLOCK"
          PRIVATE_KEY: "BLOCK"
          TR_TC_KIMLIK: "MASK"
          EMAIL_ADDRESS: "MASK"
  redact_user_api_key_info: true
  drop_params: true
Adım 3: Güvenlik Duvarında Doğrudan LLM API Çıkışlarını Kapatma (Linux / nftables)
Sunucu ağlarından veya geliştirici VLAN’larından merkezi AI Gateway atlanarak doğrudan dış LLM API’lerine yapılan yetkisiz curl veya Python SDK çağrılarını ağ seviyesinde engellemek için:
# Yalnizca Kurumsal AI Gateway sunucusunun (10.240.12.10) harici LLM API'lerine cikisina izin ver
nft add table inet ai_egress_control
nft add chain inet ai_egress_control forward { type filter hook forward priority 0 \; policy accept \; }

# Yetkisiz VLAN'lardan gelen dis AI API trafigini logla ve dusur
nft add rule inet ai_egress_control forward ip saddr 10.240.50.0/24 ip daddr != 10.240.12.10 tcp dport 443 \
    ct state new log prefix "[SHADOW-AI-BLOCK] " drop
8. Sıkça Sorulan Sorular (SSS)
Geleneksel DLP ve Güvenlik Duvarı (Firewall) çözümleri Shadow AI kullanımını neden engelleyemez?
Geleneksel güvenlik duvarları yalnızca domain veya IP tabanlı bloklama yapar; ancak kurumsal ve bireysel LLM oturumları aynı API uç noktalarını (örneğin api.openai.com) kullanır. Klasik DLP sistemleri ise JSON/SSE (Server-Sent Events) tabanlı şifreli akışları, IDE eklentilerini ve pano (clipboard) seviyesindeki bağlamsal prompt sızıntılarını semantik olarak analiz edemez.
SentinelOne ve Prompt Security kurumsal yapay zeka güvenliği için nasıl birlikte çalışır?
SentinelOne Singularity platformu uç nokta ve kimlik telemetrisini Purple AI ajan analisti ile işlerken, Prompt Security entegrasyonu tarayıcı, masaüstü istemcileri ve IDE içindeki LLM etkileşimlerini gerçek zamanlı denetler. Hassas veri içeren promptlar uç noktada maskelenir veya engellenir.
Kurumsal ortamda AI Gateway kullanmak gecikme (latency) süresini nasıl etkiler?
LiteLLM veya Kong AI Gateway gibi yüksek performanslı yönlendiriciler, yerel ağda veya özel bulut (VPC) içinde konuşlandırıldığında istek başına ortalama 8 ms ile 22 ms arasında ek gecikme ekler. Semantik önbellekleme (Semantic Caching) aktif edildiğinde ise tekrarlayan sorgularda yanıt süresi %70’e kadar düşer.
Yerel LLM (On-Premise) kurulumu için minimum sunucu donanım gereksinimleri nelerdir?
70B parametreli kuantize (FP8/AWQ) bir kurumsal modelin vLLM üzerinde eşzamanlı 50+ kullanıcıya düşük gecikmeyle hizmet verebilmesi için en az 2x NVIDIA H100 (80GB VRAM) veya 4x NVIDIA L40S (48GB VRAM) GPU, 256 GB DDR5 sistem belleği ve NVMe Gen4 RAID depolama altyapısı önerilir.